공공기관 개인정보 보호수준 평가 (가명정보 관련)
공공기관은 매년 개인정보 보호수준 평가를 받습니다. 평가항목중 최근 강화된 분야가 가명정보 처리 및 관리 부분이 있습니다. 단순한 개인정보보호에서 데이터 활용과 보호 균형으로 패러다임이 변화하고 있다는 것을 알수 있습니다.
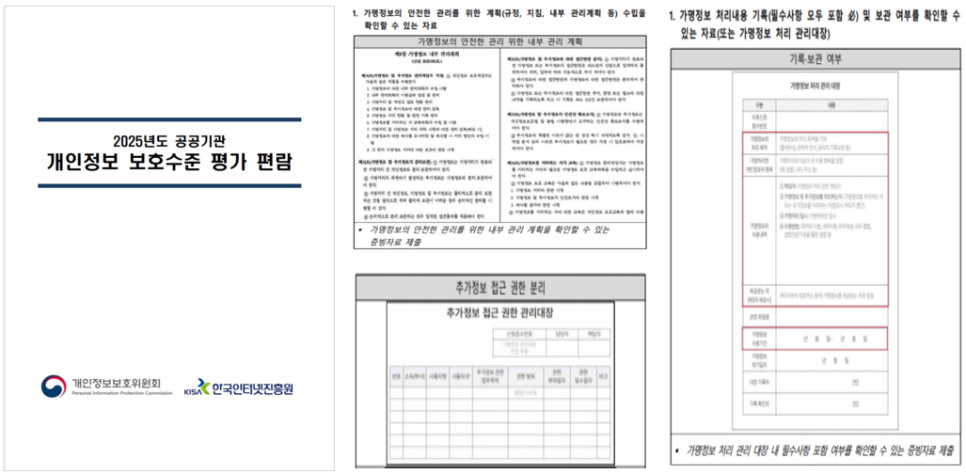
가명정보라는것은 개인정보의 일부를 삭제·대체하여 개인을 특정하기 어렵게 만든 정보를 말합니다. 익명정보와 달리 다른정보와 결합하면 재식별 가능성이 있을수도 있습니다. 개인정보보호법 제28조의2에 따라 통계작성, 과학적 연구, 공익적 기록보존 등의 목적으로 활용이 가능합니다.
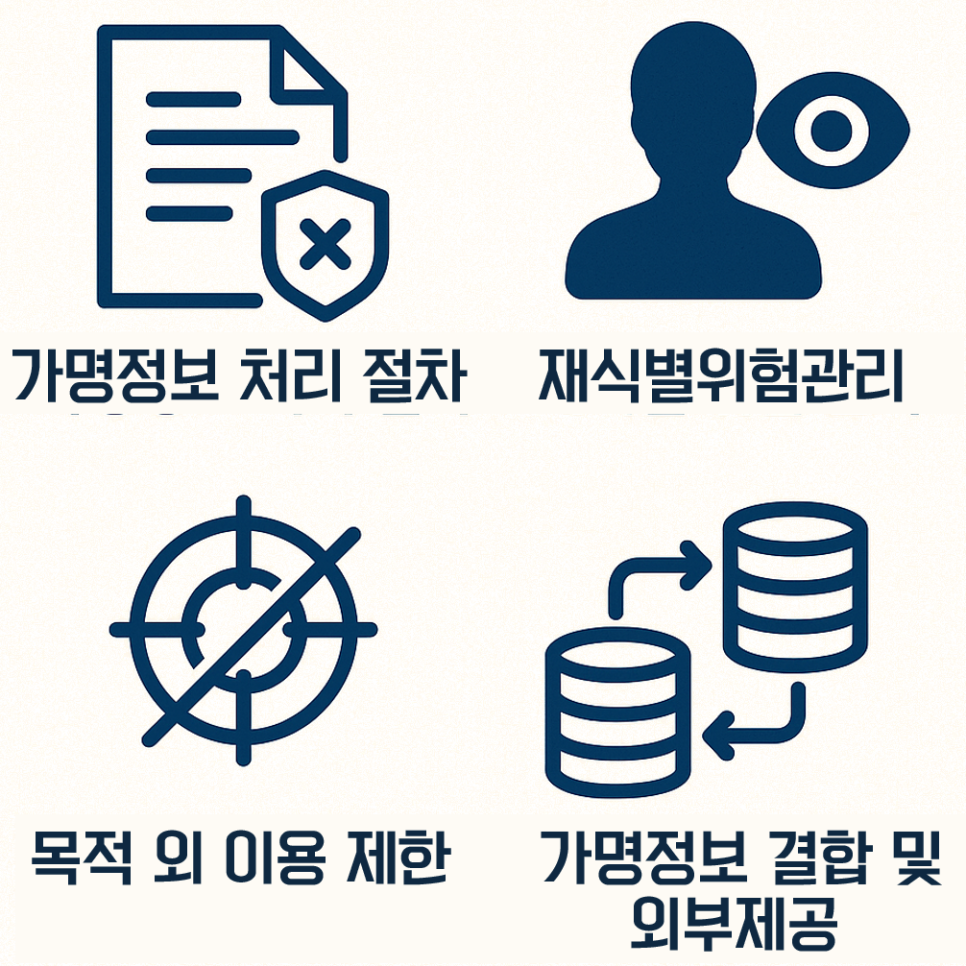
평가에서 다루는 가명정보 관련 핵심항목 :
가명정보 처리 절차 마련 여부
내부관리계획에 가명처리 방법, 책임자, 승인절차 포함여부
2. 재식별 위험 관리
가명정보와 추가정보의 분리 보관, 접근 통제 설정 여부
정기적 재식별 가능성 점검 여부
3. 목적 외 이용 제한
통계, 연구, 공익 목적이외의 활용시 제재 대상
사전 심의, 승인 절차 운영 여부
4. 가명정보 결합 및 외부 제공 관리
결합전문기관을 통한 합법적 결합만 허용
외부 반출시 안전조치 점검 및 로그 기록 여부
5. 교육 및 인식 제고
직원 대상 가명정보 처리 교육 실시 여부
최근 재식별 사고 사례 공유 여부
공공기관이 주의해야 할 포인트로는 "형식적 규정"만 두는것이 아니라 실제 운영 증적 확보가 필요합니다. 예를 들어 가명정보 처리 기록, 승인 문서, 로그 기록, 접근 권한 설정 내역 등이 있습니다. 평가단은 "운영 흔적"을 중점적으로 확인하게 됩니다.
가명정보는 단순한 보안 항목이 아니라 데이터 활용 역량을 보여주는 지표입니다. 공공기관은 법적 안전조치 준수와 활용 혁식을 동시에 고려해야 합니다. 결국 "데이터를 안전하게 쓰는 기관"이라는 신뢰를 확보하는것이 평가의 핵심입니다.
이 글은 필자의 네이버 블로그에도 게시되었습니다.