가명정보와 추가정보, 왜 분리보관해야 할까?
데이터를 안전하게 활용하기 위해서는 개인정보를 단순히 삭제하거나 암호화하는것만으로는 부족합니다. 최근에는 개인정보를 가명정보로 만들어 데이터를 안전하게 활용하려고 합니다. 하지만 가명정보가 개인정보로 다시 식별되지 않도록 하려면 반드시 지켜야 할 원칙이 하나 있습니다. 바로 추가정보의 분리보관입니다.
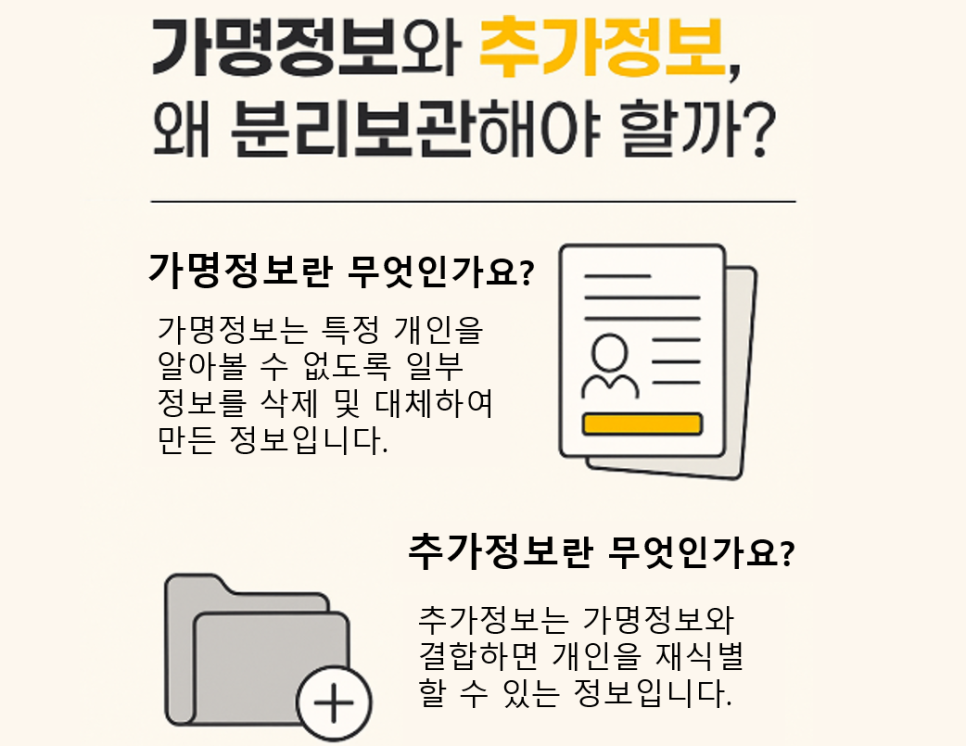
◆ 가명정보란 ?
가명정보는 「개인정보 보호법」 제2조 제1호에 따라, 특정 개인을 알아볼 수 없도록 일부 정보를 삭제하거나 대체하는 방법으로 처리하여 만든 정보입니다. 예를 들어 이름을 임의의 코드로 바꾸고, 생년월일은 일자를 지우고 생년월까지만 남기는 처리등을 하여 개인을 식별할 수 없도록 만든 가명정보를 만들게 됩니다.
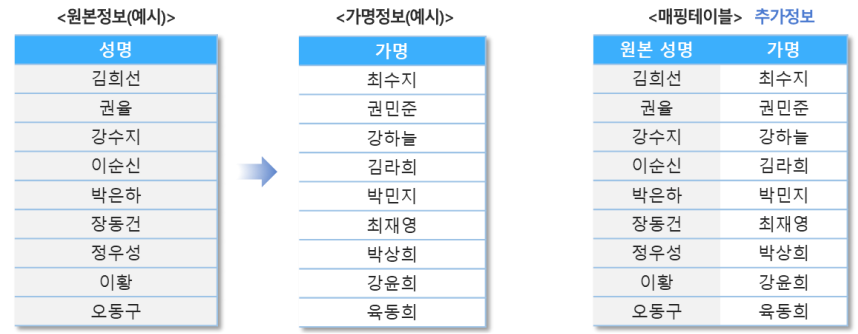
하지만 이때 이름 대신 부여한 코드(가명처리 식별자)와 이를 원본 정보로 되돌릴 수 있는 추가정보가 함께 존재하면 다시 개인을 식별할 수 있습니다. 따라서 추가정보는 가명정보와 분리하여 따로 보관해야 합니다.
◆ 추가정보란 ?
추가정보는 가명정보와 결합하면 누구인지 다시 알아볼 수 있게 해주는 정보입니다. 대표적으로는 다음과 같은 정보가 추가정보에 해당됩니다.
가명처리에 사용된 매핑 테이블
대체 키값 목록
암호화에 적용한 암호방식, 암호키, 솔트값 등
이 추가정보는 개인정보에 준하는 민감성을 가지므로, 법적으로도 철저한 관리가 요구됩니다.
◆ 분리보관의 법적근거
「개인정보 보호법」 제28조의4(가명정보에 대한 안전의무 등) 제1항에 따르면, 추가정보는 가명정보와 분리하여 보관·관리해야 하며, 가명정보 처리 담당자와 추가정보 관리 담당자의 권한도 분리해야 합니다.
|
개인정보보호법 제28조의4(가명정보에 대한 안전조치의무 등) ① 개인정보처리자는 제28조의2 또는 제28조의3에 따라 가명정보를 처리하는 경우에는 원래의 상태로 복원하기 위한 추가 정보를 별도로 분리하여 보관ㆍ관리하는 등 해당 정보가 분실ㆍ도난ㆍ유출ㆍ위조ㆍ변조 또는 훼손되지 않도록 대통령령으로 정하는 바에 따라 안전성 확보가 필요한 기술적ㆍ관리적 및 물리적 조치를 하여야 한다. |
추가정보의 관리원칙
물리적 놀리적 분리
별도의 서버, DB, 저장장치에 보관
접근 권한을 최소화하고, 접근통제
2. 권한 분리
가명정보 담당자와 추가정보 담당자의 역할을 구분
서로 다른 인력과 시스템으로 관리
3. 필요없으면 파기
추가정보가 더 이상 필요 없다면 즉시 안전하게 파기
◆ 연구데이터 가명처리시 추가정보 분리보관 (예시)
연구내용
- 병원에서 환자 진료기록 데이터를 과학적 연구 목적으로 가명처리
가명처리
- 환자 이름, 연락처, 환자번호와 같은 개인정보에서 환자별로 무작위 ID를 발급하여 환자번호와 매핑테이블을
만들어 적용
추가정보
- 환자번호와 무작위발급ID의 매핑테이블
분리보관 방법
- 연구팀은 가명정보만 사용하고, 매핑테이블(추가정보)은 병원의 보안 서버에 별도로 보관하며 연구팀이 직접
접근하지 못하도록 권한 분리하며 추가정보에 대한 접속기록을 관리
추가정보는 가명정보와 물리적 · 논리적으로 분리하고, 접근권한을 분리하여 관리
분리보관은 안전한 데이터 활용의 시작입니다.
가명정보는 빅데이터, AI, 연구 목적으로 널리 활용됩니다. 하지만, 잘못 관리하면 개인정보 유출과 같은 심각한 개인정보 침해 사고로 이어질 수 있습니다.
따라서, 가명정보를 안전하게 사용하기 위해서는 추가정보의 분리보관과 엄격한 접근 통제가 필수입니다.
데이터를 안전하게, 그리고 합법적으로 활용하기 위해 반드시 추가정보 관리체계를 마련해야 합니다.
이 글은 필자의 네이버 블로그에도 게시되었습니다.