가명정보 결합은 어떻게 하는가?
가명정보 컨설팅을 하면서 듣는 질문중에 손안에 꼽는 질문이 바로 "누구인지 알지 못하도록 가명처리를 하였는데, 어떻게 결합을 하는건가요 ?" 라는 질문을 자주 듣습니다.
누구인지 알지 못하도록 가명처리를 하였는데, 어떻게 결합을 하나 ?
가명정보는 개인정보를 가명처리하여 누구의 개인정보인지 알지 못하도록 처리한 정보라는것을 알고 있는거죠. 개인정보보호법 제2조(정의)에 있듯이 가명처리함으로써 특정 개인을 알아볼 수 없는 정보를 가명정보라고 정의하고 있습니다. 또한, 개인의 노력을 통해 가명정보가 누구의 개인정보에 해당되는지 알아보려고 하는 행위, 즉, 재식별 행위를 금지하고 있습니다. 또, 재식별이 되었다면 그즉시 해당정보를 파기하여야 합니다. 결론적으로, 가명정보는 개인을 알아볼수 없게 처리하여 만든 정보에 해당됩니다.
그런데, 누구인지 알지 못하도록 처리를 하였는데, 어떻게 다른기관이 보유하고 있는 가명정보와 결합을 할 수 있다는것인가 ?
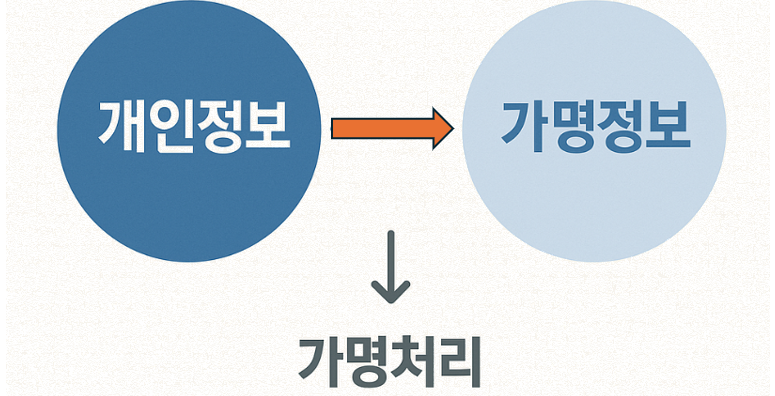
당연히, 모든 정보에 대해서 가명처리를 하여 개인을 알아볼 수 없도록 합니다. 결합이라는 것은 개인정보중 개인을 구별하기 위한 개인식별정보 또는 개인식별가능정보의 조합을 이용합니다. 이름, 생년월일, 성별을 조합하여 사용하는 경우가 일반적입니다. 만일 두기관이 핸드폰번호를 관리하고 있다면 핸드폰번호를 이용할 수 도 있습니다. 하지만, 이러한 개인식별정보와 개인식별가능정보의 조합은 개인을 특정할수 있기 때문에 가명처리 과정에서 삭제하거나 암호화하도록 하고 있습니다. 이러한 과정으로 만들어진 정보가 누구의 정보인지 알면 안되는것은 당연하구요. 그래서, 가명정보의 결합에서는 암호화중 일방향암호화 방식을 사용합니다. 일방향 암호화는 원래의 값을 암호화하고, 암호화된 값은 원래의 값을 알수 없는 암호화방식입니다. 즉, 각 기관이 이름을 암호화할때 동일한 일방향 암호화를 적용합니다. 암호화된 값은 누구인지 알수 없는 암호화방식이지요. 하지만, 암호화된 값이 동일하다면 원래의 이름도 동일하다고 볼 수 있기 때문에 암호화된 값을 비교하여 결합하게 됩니다.
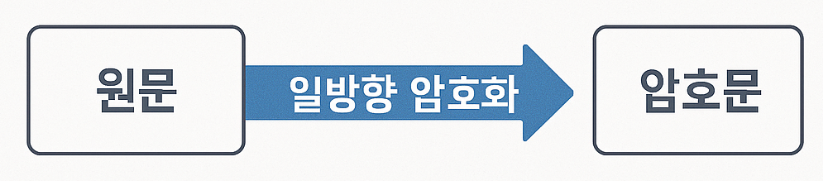
그래서, 가명정보 결합과정을 보면 결합키라는것이 있습니다. 결합키는 결합하고자 하는 기관의 담당자가 서로 미리 약속한 일방향암호화를 적용하여 만들고, 나머지 정보는 각 담당자가 가명처리를 진행하여 만든 가명정보를 활용하게 됩니다. 이렇게 가명정보는 결합이 가능하게 됩니다.
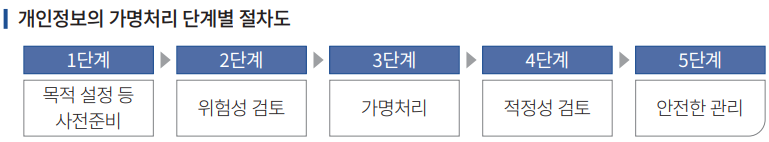
가명처리는 가명처리가 잘 되었는지 가명정보전문가를 통해 검증을 받는 적정성검토라는 단계가 있습니다. 이것은 각 기관의 데이터가 제대로 가명처리 되었는지를 확인하는 과정이구요. 결합이 되면, 가명정보와 또 다른 가명정보가 붙게 됩니다. 예를들어 한 기관에서는 나이를 10대단위로 만드는 것을 통해 10대, 20대, 30대로 만들었다고 하구요. 다른 기관에서는 주소를 시단위로 서울, 부산, 광주라고 만들었지만, 두 기관의 가명정보가 결합되면 10대 서울, 10대 광주 라고 하는 정보가 만들어지는데, 이렇게 가명정보가 결합되면서 또 재식별이 될 수 있어서 필요시 추가가명처리를 진행하고, 이러한 가명처리가 제대로 이루어졌는지 검토하는 결합전문기관의 반출심사 과정을 거쳐 이용기관에게 전달됩니다.
이 글은 필자의 네이버 블로그에도 게시되었습니다.