가명정보 보관시 고려사항
|
가명정보는 개인정보이다. 즉, 가명정보도 개인정보와 같은 수준의 보호조치가 필요하다. |
가명정보를 보관하려는 경우 가명정보에 관한 보호조치를 하여야 합니다.
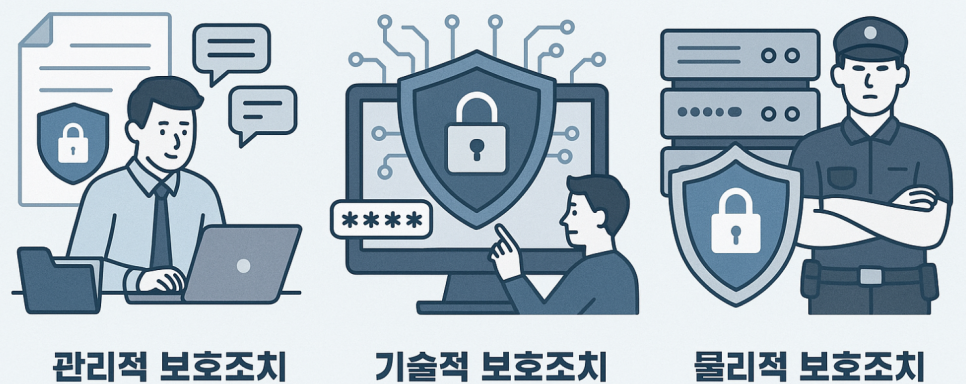
기술적 물리적 보호조치
추가정보에 대한 보호조치
개인정보를 가명정보로 만드는 가명처리 과정에서 사용된 추가정보를 삭제하지 않고 보존하여야 한다면 이 경우 추가정보를 가명정보와 분리하여 저장하고, 저장할때 추가정보를 암호화하여 저장하는것을 권장드립니다. 분리된 추가정보에 대한 접근권한을 관리하여 권한을 가진 사용자만이 추가정보에 접근할 수 있도록 하고, 만일, 권한이 없는 사용자에 의해 추가정보가 노출된다고 하더라도 그 정보를 알지 못하도록 암호화할것을 권장합니다.
가명정보에 대한 보호조치
가명정보는 추가정보가 없이는 개인을 알아볼 수 없도록 조치한 개인정보입니다. 이 가명정보는 원본정보와도 분리되어야 합니다. 원본정보를 가명처리하여 만든 가명정보이므로, 가명정보와 원본정보를 연결해 본다면 해당 가명정보가 누구의 정보인지를 알 수 있는 재식별공격이 가능하기 때문입니다.
가명정보는 이용환경이 제약되어 있고, 이용자도 제한되어 있습니다. 그럼에도 불구하고, 가명정보를 이용하는 경우 가명정보의 관리책임자의 승인을 받아 이용하도록 하고, 이용에 대한 기록을 보관하도록 합니다.
가명정보가 목적을 달성하거나 이용기한이 도래한 경우 가명정보를 파기하여야 하는데요. 파기한 날로부터 3년이상 파기에 대한 기록을 보관하여야 합니다.
신용정보회사등에 해당되어 신용정보법에 따른 가명정보를 이용하는 경우는 오남용에 대한 자체 제재기준을 마련하여야 합니다.
2. 관리적 보호조치
가명정보에 대한 내부관리계획 마련
불법적인 접근, 정보의 변경 훼손 등 위험으로부터 가명정보를 보호하기 위하여 내부관리계획을 마련하여 시행하여야 합니다.
내부관리계획은 형식적이 되어서는 안됩니다. 관리책임자 지정등 명확히 하며, 작성하고 관리하여야 하는 관리대장을 정의하고, 가명정보에 대한 접근, 이용, 파기가 발생하는 경우 관리대장에 기록 보관하도록 합니다.
내부관리계획이 완벽한 내부지침이 처음부터 되지 않습니다. 가명정보를 다루고, 가명처리를 하면서 내부적으로 내용을 개정하여 관리를 체계적으로 할 수 있도록 내부관리계획 개정작업을 수행하여야 합니다.
가명정보에 대한 교육
가명정보 및 추가정보에 접근하는 취급자는 가명정보 보호교육을 연 1회 이상 진행하여야 합니다.
정기적인 모니터링
가명정보 보존기간을 주기적으로 검토하고, 적정성 여부를 판단하여 조치하여야 합니다.
이 글은 필자의 네이버 블로그에도 게시되었습니다.